

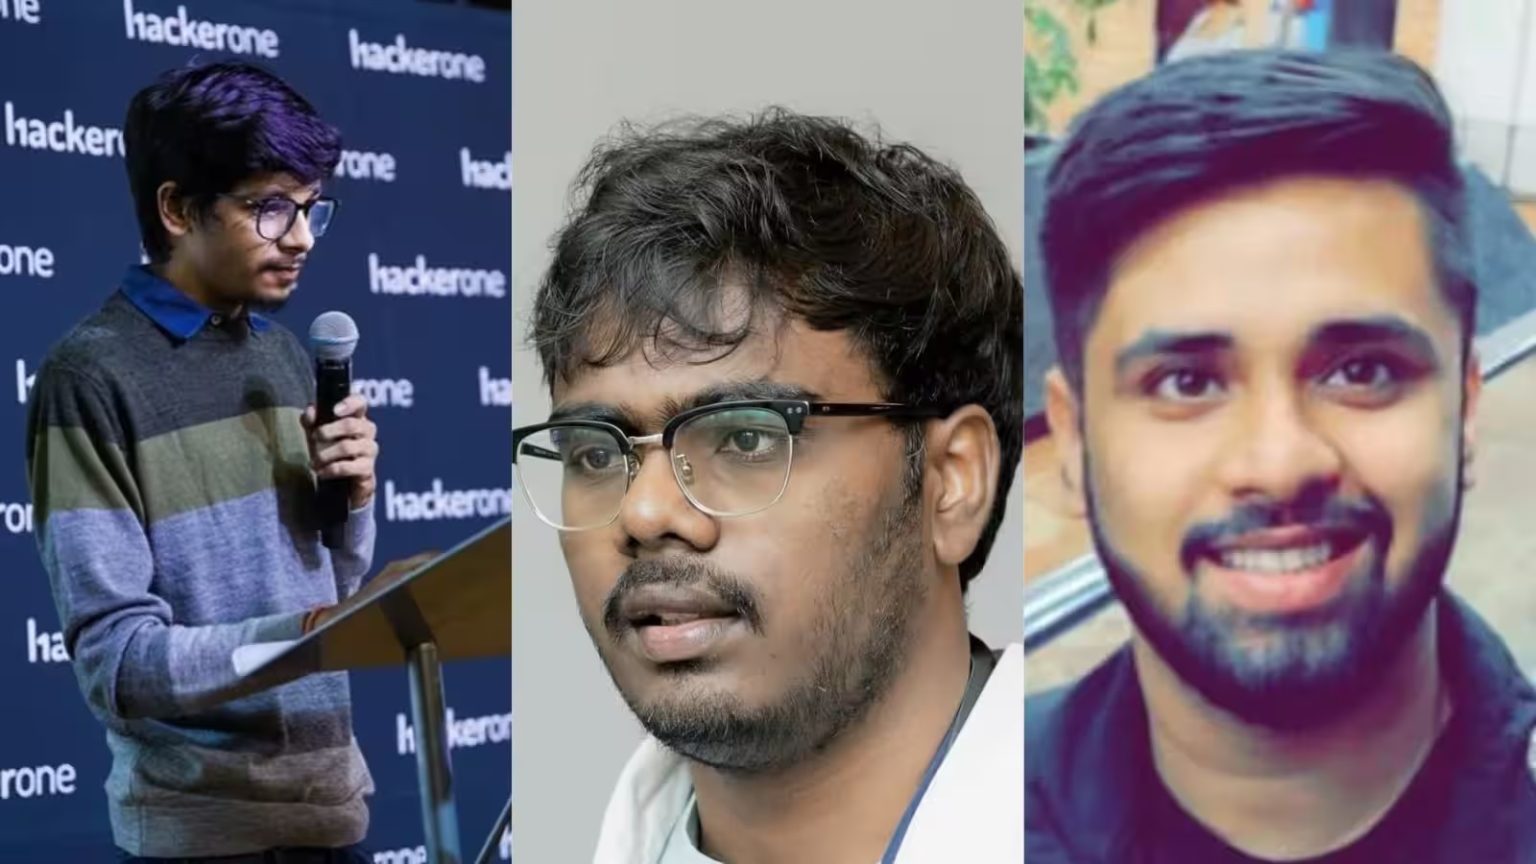
செயற்கை நுண்ணறிவு உலகில் பெரும் பரபரப்பை ஏற்படுத்திய ஒரு சம்பவத்தில், இந்திய வம்சாவளியைச் சேர்ந்த மூன்று பாதுகாப்பு ஆராய்ச்சியாளர்கள், ‘ஆந்த்ரோபிக்’ நிறுவனத்தின் கிளாட் ஏஐ மாடலைப் பயன்படுத்தி ஓபன்ஏஐ நிறுவனத்தின் கணினி அமைப்புகளில் உள்ள பாதுகாப்புக் குறைபாடுகளைக் கண்டறிந்து ஹேக் செய்துள்ளனர்.
‘ஹேக்ட்ரான் ஏஐ’ என்ற இணைய பாதுகாப்பு நிறுவனத்தைச் சேர்ந்த ஹர்ஷ் ஜெய்ஸ்வால், மோகன் பெதபதி மற்றும் ராகுல் மைனி ஆகிய மூன்று இந்தியர்களே இந்த வரலாற்றுச் சிறப்புமிக்க சோதனையைச் செய்து முடித்துள்ளனர்.
செயற்கை நுண்ணறிவு உலகை அதிரவைத்த இந்த மூன்று இந்தியர்கள் யார்?
- மோகன் பெதபதி ‘ஹேக்ட்ரான் ஏஐ’ நிறுவனத்தின் இணை நிறுவனர் மற்றும் முதன்மை தொழில்நுட்ப அதிகாரி .ஆந்திரப் பிரதேசத்தைச் சேர்ந்த இவர், நூஸ்வீடு ஆர்.ஜி.யு.கே.டி பல்கலைக்கழகத்தில் கணினி அறிவியலில் பி.டெக் பட்டம் பெற்றவர். வலைத்தள ஊடுருவல் சோதனை, மூலக் குறியீடு ஆய்வு மற்றும் மொபைல் செயலி பாதுகாப்பில் நிபுணர்.
- ஹர்ஷ் ஜெய்ஸ்வால் ‘ஹேக்ட்ரான் ஏஐ’ நிறுவனத்தின் இணை நிறுவனர் மற்றும் பிழை ஆராய்ச்சி நிபுணர். 10 ஆண்டுகளுக்கும் மேலான அனுபவம் கொண்ட இவர், இந்த ஓபன்ஏஐ ஆராய்ச்சித் திட்டத்தை முன்னின்று நடத்தினார். ஆப்பிள், பேபால் மற்றும் கிட்ஹப் போன்ற உலகின் முன்னணி நிறுவனங்களின் பாதுகாப்புக் குறைபாடுகளைக் கண்டறிந்து அங்கீகாரம் பெற்றவர்.
- ராகுல் மைனி ‘ஹேக்ட்ரான் ஏஐ’ நிறுவனத்தின் பாதுகாப்பு ஆராய்ச்சியாளர். டெல்லியில் உள்ள பாரதி வித்யாபீத் பல்கலைக்கழகத்தில் கணினி அறிவியல் படித்தவர். ‘ஹேக்கர்ஒன்’, ‘பக்டிரவுட்’ போன்ற உலகளாவிய ஹேக்கிங் தளங்களில் முன்னணிப் பங்காற்றியவர்.
இது ஒரு சட்டவிரோதமான ஊடுருவல் அல்ல; ஓபன்ஏஐ நிறுவனம் தங்கள் அமைப்புகளில் உள்ள பாதுகாப்புக் குறைபாடுகளைக் கண்டறிவதற்காக அறிவித்திருந்த ‘பக்-பவுண்டி’ திட்டத்தின் ஒரு பகுதியாகும்.
ஓபன்ஏஐ நிறுவனத்தின் பொதுச் சமூக வலைத்தள மன்றத்தில் உள்ள படங்கள் கையாளப்படும் விதத்தில் ஒரு பாதுகாப்பு பிழையை இவர்கள் கண்டறிந்தனர். இந்த பிழையைப் பயன்படுத்தி அமைப்பிற்குள் நுழைவதற்கான நிரல்களை எழுதவும், திருத்தவும் ஆந்த்ரோபிக் நிறுவனத்தின் கிளாட் ஏஐ மாடலை இவர்கள் பயன்படுத்தினர்.
இதன் மூலம் ஓபன்ஏஐ ஊழியர்களின் கணக்குகள் மற்றும் நிறுவனத்தின் தனியுரிம ‘கிட்ஹப்’ களஞ்சியத்திற்குள் பிரவேசிக்கும் வழியைக் கண்டறிந்தனர்.
முழு ஆய்வும் 72 மணி நேரத்திற்குள்ளாகவே நிறைவடைந்தது. இதற்காக அவர்கள் ஏஐ டோக்கன்களுக்குச் செலவிட்ட தொகை வெறும் 3,000 டாலர் (சுமார் ரூ. 2.5 லட்சம்) மட்டுமே. இந்த சோதனையைத் தொடர்ந்து, ஓபன்ஏஐ நிறுவனம் அந்தப் பாதுகாப்புக் குறைபாடுகளைச் சரிசெய்து, இந்த மூவருக்கும் 6,500 டாலர் (சுமார் ரூ.5.5 லட்சம்) சன்மானமாக வழங்கியது.
ஒரு ஏஐ தொழில்நுட்பத்தைப் (கிளாட்) பயன்படுத்தி, மற்றொரு முன்னணி ஏஐ தொழில்நுட்பத்தின் (ஓபன்ஏஐ) பாதுகாப்பு வளையத்தை உடைக்க முடியும் என்பதை இந்த சோதனை நிரூபித்துள்ளது.
சிக்கலான சைபர் தாக்குதல்களை விரைவாகவும் குறைந்த செலவிலும் திட்டமிட ஏஐ கருவிகள் எவ்வாறு பயன்படுகின்றன என்பதை இந்தச் சம்பவம் வெளிச்சம்போட்டுக் காட்டியுள்ளது. அதே நேரத்தில், ஏஐ நிறுவனங்கள் தங்கள் சொந்தக் கட்டமைப்புகளின் பாதுகாப்பை மேலும் பலப்படுத்த வேண்டியதன் அவசியத்தையும் இது உணர்த்தியுள்ளது.


